2026年11月8日現在、アサヒグループホールディングスが2025年9月29日に受けたランサムウェア攻撃は、商品供給や物流という事業面では正常化に至っています。しかし、個人情報の漏えいリスクと情報セキュリティの管理体制には、依然として重要な課題が残されています。
特に注目されたのが、2026年7月17日の追加発表です。アサヒグループは、個人情報が漏えいしたおそれのある対象範囲を合計228万9,000件(約229万件)に修正しました。一方、これは229万件すべての情報流出が確認されたという意味ではありません。外部専門機関による調査では、データセンターのサーバーに保管されていた個人情報が外部に流出した事実は確認されていないと説明しています。
【2026年最新】アサヒのサイバー攻撃は現在どうなった?物流と情報漏えいを分けて解説
最初に、読者が最も気になる現在の状況を整理します。アサヒグループのサイバー攻撃は、単純に「復旧した」「まだ復旧していない」という二択では判断できません。
商品を届けるための受注・出荷業務と、社内の情報システム、そして個人情報の保護は、それぞれ異なる段階で対応が進められてきました。
物流と商品供給は2026年2月までに正常化アサヒグループホールディングスの2026年2月18日付公式発表によると、受注・出荷システムは、アサヒグループ食品が2025年12月2日から、アサヒビールとアサヒ飲料が同年12月3日から、電子受発注システム(EOS)による受注を再開しました。
システム障害の発生直後は、通常の受注・出荷システムを利用できず、手作業による対応を続けていました。その後、安全性を確認できたシステムから順次復旧させ、従来の受注方法に戻していきました。
加えて、配送に残っていたリードタイムの制限も2026年2月までに通常化。会社側は、この時点で物流業務全体が正常化したと説明しています。
つまり、2026年11月時点で商品供給の状況を心配している人にとって、少なくとも2026年2月の公式発表は大きな判断材料になります。今回の攻撃によって生じた物流停止が、そのまま長期化しているわけではありません。
ただし、物流の正常化とセキュリティ問題の解決は別注意したいのは、物流が正常化したことと、サイバー攻撃に関連するすべての問題が解消したことは同じではない点です。
実際、2026年7月17日には個人情報の漏えいのおそれに関する追加発表があり、同27日には情報システムの管理体制に関する重要な内部統制上の問題も公表されました。
現在の状況を正確に表現するなら、事業・物流の復旧は進んだ一方、個人情報の保護とセキュリティ管理の実効性を高める取り組みは継続中ということです。
【原因と侵入経路】2025年9月29日のランサムウェア攻撃で何が起きたのか
今回のサイバー攻撃について、当初は具体的な侵入経路や被害の詳細が公表されていませんでした。しかし、アサヒグループは2026年2月18日の発表で、外部専門機関による調査を踏まえ、攻撃の経緯を詳しく説明しています。
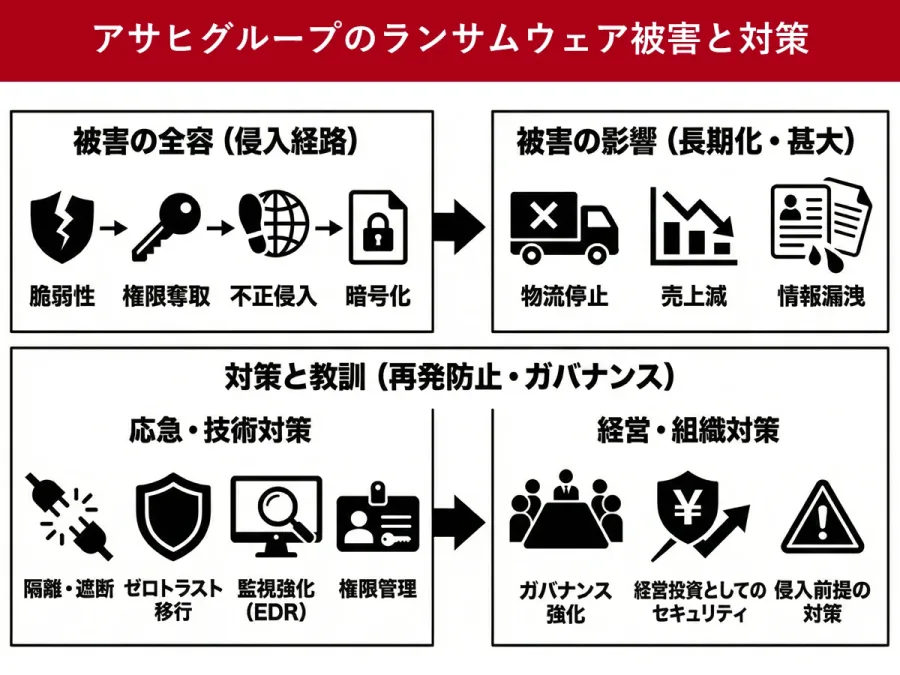
攻撃者は障害発生の約10日前に内部ネットワークへ侵入公式発表によると、外部の攻撃者は、システム障害が発生する約10日前に、アサヒグループ内の拠点に設置されたネットワーク機器を経由して内部ネットワークへ侵入しました。
その後、攻撃者は主要なデータセンターに入り込み、パスワードの脆弱性を突いて管理者権限を取得したとされています。
加えて、不正に取得したアカウントを使って内部ネットワークを探索。主に業務時間外に複数のサーバーへの侵入や偵察を繰り返したと、同社は説明しています。
ここで重要なのは、攻撃がシステム障害の発生当日に突然始まったわけではないことです。侵入からランサムウェアの実行までには一定の時間があり、その間に内部ネットワークの調査や権限の悪用が行われていました。
9月29日午前7時ごろに障害が発生、午前11時ごろにネットワークを遮断2025年9月29日午前7時ごろ、アサヒグループのシステムで障害が発生しました。
調査の結果、複数のサーバーや一部の従業員用パソコンのデータが暗号化されていたことが判明。ランサムウェアが一斉に実行されたことによるシステム障害と確認されました。
同日午前11時ごろ、同社は被害の拡大を防ぐためにネットワークを遮断し、データセンターを隔離しました。
この対応では、リモートアクセスVPN、約300拠点の拠点間ネットワーク、クラウドとの専用通信回線などを遮断。加えて、他のシステムへの攻撃の横展開を防ぐため、インターネット回線も遮断しています。
被害拡大を防ぐための措置でしたが、データセンター内のシステムが停止したことで、通常の業務システムにもアクセスできなくなりました。バックアップデータの安全性を維持するため、バックアップシステムも一時停止されています。
被害は日本国内の管理システムに限定アサヒグループは、2026年2月18日の調査結果で、今回の攻撃によるシステム障害の影響は日本で管理しているシステムに限られていたと説明しています。
したがって、アサヒグループの世界各国の事業すべてが同じように被害を受けたという理解は正確ではありません。
また、攻撃者が利用した具体的なネットワーク機器の製品名や脆弱性の識別番号など、個別の技術情報については、今回確認した公式発表からは特定できません。
【事件の時系列】2025年9月の発生から2026年7月の229万件発表まで
今回の問題は、システム障害の発生、物流の復旧、情報漏えいの調査という3つの流れが並行して進んできました。
特に、2025年10月の製造再開と2026年2月の物流正常化、そして7月の個人情報に関する追加発表は、現在の状況を理解するうえで押さえておきたい節目です。
| 時期 | 主な出来事 | 発表・対応の内容 |
|---|---|---|
| 2025年9月29日 | サイバー攻撃発生 | 午前7時ごろ障害を確認。午前11時ごろネットワークを遮断。 |
| 2025年10月3日 | ランサムウェア被害を確認 | 公式第2報でランサムウェア攻撃を公表。 |
| 2025年10月8日 | 流出が疑われる情報を確認 | インターネット上で流出した疑いのある情報を確認。製造・出荷の段階的な再開も進む。 |
| 2025年12月2日・3日 | EOSによる受注再開 | アサヒグループ食品は2日、アサヒビール・アサヒ飲料は3日に再開。 |
| 2026年2月18日 | 調査結果と再発防止策を公表 | 侵入経路、管理者権限の悪用、漏えい確認分、再発防止策を発表。 |
| 2026年2月まで | 物流業務が正常化 | 配送リードタイムの制限が通常化。 |
| 2026年7月17日 | 個人情報の対象範囲を再修正 | 漏えいのおそれがある情報を合計228.9万件に見直し。 |
| 2026年7月27日 | 内部統制上の重要な不備を公表 | 情報システムの運用管理、アクセス権限管理などの不十分さを開示。 |
この経緯から分かるのは、アサヒグループがシステムの復旧を進める一方、情報漏えいの範囲については、その後も調査と精査を続けていたことです。
2025年9月の初動発表では、個人情報や顧客データの外部流出は確認されていませんでした。しかし、10月8日にはインターネット上で流出が疑われる情報を確認したと公表。その後、2026年2月と7月に調査結果や対象範囲が更新されています。
つまり、発生直後の「流出を確認していない」という説明だけで、今回の情報漏えい問題を判断することはできません。
【約229万件の内訳】アサヒの個人情報流出は誰が対象?何が漏れた可能性がある?
2026年7月17日のアサヒグループホールディングスの発表で、最も注目されたのが、個人情報の漏えいのおそれがある対象範囲の見直しです。
同社は、2025年11月26日時点で公表していた対象者や件数について、個人情報保護委員会との協議や追加調査を踏まえて再精査しました。その結果、対象範囲は合計228万9,000件となりました。
漏えいのおそれがある個人情報の内訳7月17日時点の公式発表による内訳は、次のとおりです。
- お客様相談室への問い合わせをした人:152.5万件
対象はアサヒビール、アサヒ飲料、アサヒグループ食品の各社に問い合わせをした人。氏名、性別、住所、電話番号、メールアドレスなど。 - 祝電・弔電などの慶弔対応をした社外関係者:11.7万件
氏名、住所、電話番号など。 - 従業員・退職者:10.7万件
氏名、生年月日、性別、住所、電話番号、メールアドレスなど。 - 従業員・退職者の家族:16.2万件
氏名、生年月日、性別など。 - 取引先の役員・従業員、個人事業主など:37.8万件
氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
これらを合計すると228.9万件です。
特に今回の追加・修正で目立つのは、取引先の役員や従業員、個人事業主など37.8万件が新たに対象に加わったことです。アサヒグループの商品を購入した消費者だけでなく、企業間取引に関係する人々にも影響が及ぶ可能性が示されました。
229万件はすべて流出が確認された数字ではないここは誤解が生じやすい部分です。
228万9,000件は、実際に外部へ流出したことが確認された情報の総数ではなく、漏えいのおそれを完全には否定できない情報を含めた対象範囲です。
アサヒグループは7月17日の発表で、データセンターのサーバーに保管されていた個人情報について、外部専門機関による調査を含めた調査の結果、外部に流出した事実は確認されていないと説明しています。
一方、2026年2月18日の発表では、ゼロトラストモデルへの移行前の一部従業員用パソコンから情報が窃取されたことが確認されています。
同発表で公表された漏えい確認分は次の2区分です。
- 従業員・退職者:5,117件
- 取引先の役員・従業員、個人事業主など:110,396件
従業員等の5,117件は、漏えいのおそれがある情報の件数にも含まれています。したがって、確認分とおそれのある件数を単純に足し算して、独立した被害者数として扱うことはできません。
クレジットカード情報は含まれている?この点について、アサヒグループの2026年7月17日付発表は明確に説明しています。
今回公表された漏えいのおそれがある個人情報に、クレジットカード情報は含まれていません。
ただし、氏名や住所、電話番号、メールアドレスなどは、フィッシング詐欺やなりすましに悪用される可能性がある情報です。
また、同社は、1件ごとに公表されたすべての種類の情報が含まれているわけではないとも説明しています。すべての対象者が同じ情報を失ったと考えるのは正確ではありません。
【二次被害の現状】不正利用や詐欺は発生した?対象者への通知と注意点
約229万件という数字を見て、次に気になるのは、実際に個人情報が悪用されているのかという問題です。
アサヒグループは2026年7月17日の発表時点で、不正利用などを含む二次被害の事実は確認されていないと説明しました。
また、情報漏えいのおそれがある対象者には、順次お知らせを行っているとしています。
二次被害が確認されていないこととリスクがないことは違う不正利用が確認されていないという説明は、対象者にとって重要な安心材料です。しかし、個人情報の漏えいのおそれがある以上、今後の不審な連絡やなりすましには注意が必要です。
例えば、次のような連絡には慎重に対応してください。
- アサヒグループの担当者を名乗り、個人情報の再確認を求めるメール
- 本人確認を理由に、パスワードや認証コードを聞き出そうとする電話
- 不審なウェブサイトへのアクセスを促すSMSやメール
- 配送や商品交換などを口実に、住所や電話番号の追加情報を求める連絡
- 身に覚えのないアカウント登録やパスワード変更通知
これらは今回の攻撃によって実際に発生したと確認された事例ではありません。氏名や連絡先などが悪用される可能性を踏まえた一般的な注意事項です。
対象者に該当する可能性がある場合の対応アサヒグループの各社のお客様相談室に問い合わせをしたことがある人、従業員や取引先の関係者などは、会社からの正式な案内を確認してください。
通知を受け取った場合には、対象となる情報の種類と、実際に漏えいが確認されたのか、それとも漏えいのおそれがある段階なのかを区別して把握することが大切です。
具体的には、次の対応が考えられます。
- 不審なメールやSMSに記載されたリンクを不用意に開かない。
- パスワードを使い回している場合は、関連するサービスのパスワードを変更する。
- 重要なアカウントでは多要素認証を設定する。
- 不審なログイン通知やアカウント変更通知を確認する。
- 不審な電話では、相手に個人情報や認証コードを伝えない。
なお、アサヒグループからの通知を装った連絡が届いた場合は、メール内の連絡先だけを信用せず、公式に確認できる問い合わせ窓口を利用が必要です。
【再発防止策とゼロトラスト】アサヒグループは何を改善している?
今回の攻撃で明らかになった問題は、ランサムウェアによってサーバーが暗号化されたことだけではありません。
攻撃者が内部ネットワークに侵入し、管理者権限を取得したうえで複数のサーバーを探索できたことから、ネットワーク構成、アクセス権限、端末管理、監視体制など、複数の領域で改善が必要になりました。
VPN装置の廃止とネットワークの再構築アサヒグループが2026年2月18日に公表した再発防止策では、攻撃経路の特定を踏まえたネットワークの再設計が示されています。
具体的には、次のような対策です。
- ネットワーク機器からの再侵入を防ぐため、リモートアクセスVPN装置を全面廃止する。
- 不正アクセスの可能性がある古い通信経路を排除し、通信経路を再構築する。
- 外部侵入リスクを抱えるデバイスを全面的に廃止する。
- ネットワークを分離し、不要な通信やシステム間の接続を制限する。
- 安全なネットワークエリアを新設する。
単に攻撃を受けた端末を交換するだけでなく、侵入された場合に別のシステムへ被害が広がりにくい構造へ変更することが狙いです。
ゼロトラストモデルへの完全移行今回の事件で重要なキーワードになったのが、ゼロトラストです。
ゼロトラストとは、社内ネットワークに接続しているからといって、そのユーザーや端末を無条件に信用しないというセキュリティの考え方です。
社内外を問わず、ユーザーやデバイスが情報資産へアクセスするたびに、認証と認可を厳格に行います。
アサヒグループの発表では、ゼロトラストモデルへの移行前の一部従業員用パソコンが暗号化され、その端末に保存されていた情報の一部が窃取されたことが確認されています。
そのため、同社はゼロトラストモデルに対応した専用端末への完全移行を再発防止策に掲げました。
加えて、パソコン端末からのデータ窃取リスクを低減するため、データのクラウド保管への一本化や、クラウド上のデータを利用した際に端末へキャッシュを残さない対策も進めています。
フォレンジック調査とEDRの強化フォレンジック調査とは、コンピューターやネットワークに残された記録を分析し、不正アクセスの経路や被害範囲、システムの侵害状況などを調べる調査です。
アサヒグループは外部専門機関によるフォレンジック調査を実施し、システムごとの健全性や侵害の有無、影響範囲を精査しました。
復旧にあたっては、安全性を確認したバックアップデータを使用し、影響を受けたサーバーを再構築。再構築後に健全性を確認したうえで、システムを段階的に再開しています。
また、再発防止策にはEDR(Endpoint Detection and Response)の強化も盛り込まれています。
EDRは、パソコンやサーバーなどの端末で発生する不審な動きを監視し、攻撃の兆候を検知した際に迅速な対応を行うための仕組みです。
このほか、ログ分析システムの強化、セキュリティ監視・遮断の自動化、第三者による侵入テスト、脅威調査なども対策として挙げられています。
2026年7月27日には内部統制上の重要な不備も公表再発防止策の進捗を評価するうえで見逃せないのが、2026年7月27日の追加開示です。
アサヒグループホールディングスは、2025年12月期の内部統制報告書について、財務報告に係る内部統制に開示すべき重要な不備が存在し、有効ではないと評価したことを公表しました。
同社の説明によると、日本地域の一部の情報システム基盤で、情報システムや情報セキュリティに関する規程に基づいた運用管理が十分に実施されていませんでした。
特に、アクセス権限管理などの運用が不十分だったことが問題として挙げられています。
サイバー攻撃への緊急対応やシステム復旧、原因調査を優先した結果、会計関連データへのアクセス障害や代替業務プロセスへの対応に時間を要し、財務報告に必要なデータの取得・検証を適時に完了できなかったとも説明しています。
同社は改善策として、次の取り組みを進めています。
- 管理者権限を含むアクセス権限管理の不備を是正する。
- 情報セキュリティ委員会の監督下で、運用状況を継続的に監視する。
- 重要な情報システムについて、規程上の要求と実際の運用状況の差を分析し、必要な改善を行う。
- パスワード要件とアクセス管理を強化する。
この7月27日の開示は、セキュリティ対策を新しく導入するだけでは不十分であり、定めたルールが実際の現場で守られているかを継続的に確認する必要があることを示しています。
【プロの結論】アサヒのサイバー攻撃から読み解く本当の問題と今後の注目点
今回のアサヒグループの事案を評価するうえでは、3つの視点が重要です。
1. 商品供給の復旧と情報セキュリティの復旧は別々に評価する2026年2月までに物流業務全体が正常化したことは、事業継続という観点で大きな進展です。
一方、個人情報の漏えいのおそれが約229万件に拡大したことや、7月27日に内部統制上の重要な不備が公表されたことは、セキュリティ管理の改善が引き続き必要であることを示しています。
商品が通常どおり店頭に並んでいるからといって、情報管理上の問題まで解決したと判断することはできません。
2. 約229万件という数字は被害の確定人数ではないもう一つ重要なのは、漏えいのおそれがある情報と、実際に漏えいが確認された情報を区別することです。
今回の228万9,000件は、二次被害防止と個人情報保護の観点から、漏えいの可能性を完全には否定できない情報まで対象に含めた数字です。
一方、従業員や取引先の情報については、実際に窃取されたことが確認された件数も別途公表されています。
この2つを混同すると、被害の実態を過大評価したり、反対に問題を軽く見たりする原因になります。
3. 再発防止策は導入だけでなく運用の実効性が問われるゼロトラスト、EDR、ネットワーク分離、フォレンジック調査、アクセス権限管理の強化。いずれも企業のサイバーセキュリティを高めるうえで重要な対策です。
しかし、今回の事件では、技術的な対策だけでなく、既存の情報セキュリティ規程が現場で十分に運用されていなかったことも問題になりました。
そのため、今後の評価では、対策を発表したかどうかだけでなく、管理者権限の適切な管理、異常の検知速度、監査の継続性、バックアップからの復旧能力などが実際に改善しているかが重要になります。
2026年11月時点で注目すべきなのは、物流の復旧そのものよりも、情報管理の改善がどこまで実効性を持って定着するかという点です。
アサヒのサイバー攻撃現在に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年現在も続いている?
A1:2025年9月29日に発生したランサムウェア攻撃について、物流業務は2026年2月までに正常化しています。ただし、個人情報の漏えいのおそれに関する調査や、再発防止策の実施は継続している問題です。
Q2:アサヒの個人情報約229万件は本当に流出した?
A2:228万9,000件は漏えいのおそれがある情報の対象範囲です。すべての情報が外部に流出したと確認されたわけではありません。データセンターのサーバーに保存されていた個人情報については、外部への流出事実は確認されていないと同社が発表しています。
Q3:個人情報約229万件にはクレジットカード情報も含まれる?
A3:含まれていません。2026年7月17日の公式発表では、対象となる個人情報にクレジットカード情報は含まれていないと明記されています。
Q4:アサヒのサイバー攻撃による二次被害は発生した?
A4:2026年7月17日の公式発表時点では、不正利用などを含む二次被害の事実は確認されていません。対象者には順次通知すると説明しています。
Q5:アサヒビールやアサヒ飲料の商品は通常どおり購入できる?
A5:アサヒグループは2026年2月までに物流業務全体が正常化したと公表しています。受注・出荷システムも2025年12月に再開しています。ただし、個別商品の在庫や販売状況は店舗・地域によって異なります。
Q6:サイバー攻撃の原因はVPNの脆弱性だった?
A6:公式発表では、グループ拠点のネットワーク機器を経由した侵入と、パスワードの脆弱性を突いた管理者権限の取得が明らかにされています。VPN装置の全面廃止は再発防止策ですが、特定のVPN製品の脆弱性が直接の原因だったと断定できる公表内容ではありません。
Q7:アサヒグループはどのような再発防止策を実施している?
A7:VPN装置の廃止、ネットワークの再構築、ゼロトラスト対応端末への移行、EDRの強化、アクセス権限管理、監視体制の自動化、外部専門機関による調査などを進めています。2026年7月には内部統制上の重要な不備への改善策も公表しました。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日に発生したランサムウェア被害を発端として、国内の受注・出荷業務やコールセンターなどに大きな影響を及ぼしました。
その後、製造や出荷の再開、EOSによる受注再開を経て、2026年2月までに物流業務全体は正常化しています。
しかし、2026年7月17日には個人情報の漏えいのおそれがある範囲が228万9,000件に修正されました。これはすべての情報の流出が確認されたという意味ではなく、外部流出が確認された情報とは区別する必要があります。
また、同年7月27日には情報システムの運用管理やアクセス権限管理の不十分さに関する内部統制上の重要な不備も明らかになりました。
今後の注目点は、個人情報の対象者への通知状況、二次被害の有無、ゼロトラストへの移行、管理者権限の適切な運用、そして再発防止策が実際に機能しているかどうかです。
アサヒのサイバー攻撃は、物流という事業面では正常化したものの、情報セキュリティと個人情報保護の観点では引き続き検証が必要な事案です。2026年の最新情報を追う際は、約229万件という数字だけに注目せず、実際の漏えい確認分、二次被害の状況、企業の改善策を分けて判断することが大切です。
主な根拠資料
- アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日)
- 同社「サイバー攻撃に係る漏えいのおそれがある個人情報について」(2026年7月17日)
- 同社「Notice Regarding a Material Weakness in Internal Control over Financial Reporting」(2026年7月27日)
- ITmedia NEWS(2026年7月17日報道)